Wie Cyberangriffe Ihr Unternehmen finanziell treffen können und welchen Beitrag regelmässige Wartung zur Vorsorge leistet.
Die IT läuft, Mitarbeitende können arbeiten, Aufträge werden erledigt. Im Alltag vermittelt das Sicherheit. Doch wie bei einem Eisberg bleiben Risiken unter der Oberfläche. Eine offene Sicherheitslücke, ein fehlgeschlagenes Update oder eine übersehene Warnmeldung kann den Betrieb gefährden.
Für die Geschäftsleitung zählt, wie lange der Betrieb ausfällt und welche Daten sich wiederherstellen lassen. Regelmässige Wartung hilft, technische Risiken früh zu erkennen und bekannte Sicherheitslücken zu schliessen.
Was aktuelle Vorfälle zeigen
Drei Fälle aus dem Oktober 2026 zeigen, wie unterschiedlich Unternehmen getroffen werden können.
- Finanzielle Verluste bei Binance: SRF berichtete am 30. Oktober von einem geschätzten Gesamtschaden von rund 6,3 Milliarden US-Dollar nach einem Hackerangriff. Diese Grössenordnung lässt sich nicht auf ein KMU übertragen. Sie zeigt aber, dass Cyberangriffe unmittelbar Vermögenswerte betreffen können.1
- Abgegriffene Kundendaten bei Ricardo: Laut SRF vom 9. Oktober waren persönliche Daten von rund 890’000 Nutzerkonten betroffen, darunter Namen, Postadressen und Telefonnummern. E-Mail-Adressen und Passwörter blieben laut der Meldung geschützt.2
- Datenabfluss bei einem Softwarelieferanten von Publica: Der Bund bestätigte am 8. Oktober einen Datenabfluss nach einem Angriff auf einen externen Anbieter. Der Vorfall lenkt den Blick auch auf Daten und Zugriffe bei Geschäftspartnern.3
- Manipulierte Kühlanlagen bei Metzgerei und Volg: SRF berichtete am 5. November über einen Cyberangriff auf die Kühlsteuerung einer Berner Metzgerei. Temperaturen von bis zu 70 Grad machten Waren unbrauchbar und führten zur vorübergehenden Schliessung. Auch drei Volg-Filialen waren betroffen. Der Vorfall zeigt, dass Cyberangriffe physische Infrastruktur und Betriebsabläufe unmittelbar beeinträchtigen können.4
Die Fälle zeigen unterschiedliche Schadensbilder. Welche Vorsorge im eigenen Betrieb Priorität hat, hängt davon ab, welche Abläufe und Daten für den Betrieb unentbehrlich sind.
Wie aus einem IT-Vorfall ein finanzieller Schaden wird
Steht die IT still, verzögern sich Aufträge und Rechnungen. Einnahmen fehlen, während Löhne und Fixkosten weiterlaufen. Dazu kommen die Kosten für Untersuchung, Bereinigung und Wiederherstellung. Die Geschäftsleitung muss Entscheidungen koordinieren und Kunden oder Geschäftspartner informieren.
Besonders schwer wiegt der Verlust von Informationen, die sich kaum neu erstellen lassen, etwa Kundenhistorien, Projektunterlagen oder Kalkulationen. Der wirtschaftliche Wert dieser Daten geht weit über den Preis eines Computers hinaus.
Datenverlust und Datenabfluss haben unterschiedliche Folgen
| Situation | Was sie für Ihren Betrieb bedeutet |
|---|---|
| Daten sind vorübergehend nicht verfügbar | Ein ausgefallenes System oder eine Verschlüsselung blockiert den Zugriff. Der Betrieb ist eingeschränkt, auch wenn eine Wiederherstellung möglich ist. |
| Daten sind unwiederbringlich verloren | Es gibt keine brauchbare Sicherung oder andere Wiederherstellungsmöglichkeit. Informationen müssen neu erfasst werden oder bleiben dauerhaft verloren. |
| Daten sind abgeflossen | Unbefugte haben Informationen kopiert. Diese können im eigenen System weiterhin vorhanden sein und trotzdem missbraucht oder veröffentlicht werden. |
Ein Backup hilft bei der Wiederherstellung. Gegen den Missbrauch kopierter Daten braucht es Massnahmen, die unberechtigte Zugriffe verhindern oder begrenzen.
Warum auch kleinere Unternehmen betroffen sein können
Ein Unternehmen muss nicht gezielt ausgewählt werden. Angreifer nutzen automatisierte Programme, die das Internet nach verwundbaren Systemen absuchen. Laut Bundesamt für Cybersicherheit BACS spielt die Unternehmensgrösse dabei keine Rolle. Auch ein kleiner Betrieb kann deshalb über eine erreichbare Sicherheitslücke angegriffen werden.5
Was regelmässige Wartung konkret bewirkt
Sicherheitsupdates schliessen bekannte Lücken. Bei der Wartung prüfen wir, ob die vereinbarten Updates installiert wurden und ob Warnmeldungen oder knapper Speicherplatz Handlungsbedarf anzeigen. Abgestimmte Wartungsfenster geben Raum für nötige Neustarts. Dokumentierte Ergebnisse zeigen, was erledigt ist und welche Schritte anstehen.
Besonders dringende Sicherheitslücken können Arbeiten vor dem nächsten Wartungstermin erfordern. Zuständigkeiten und Freigaben dafür sollten vorab geklärt sein. Das BACS betont die Bedeutung zeitnaher Sicherheitsupdates, besonders bei aus dem Internet erreichbaren Systemen.6
Defense in Depth bei Digilan
Defense in Depth bedeutet Schutz in mehreren Schichten. Technik, geschulte Mitarbeitende und klare Abläufe ergänzen sich. Wird eine Barriere überwunden, können weitere Massnahmen den Angriff stoppen, sichtbar machen oder seine Folgen begrenzen. Definition im NIST-Glossar.
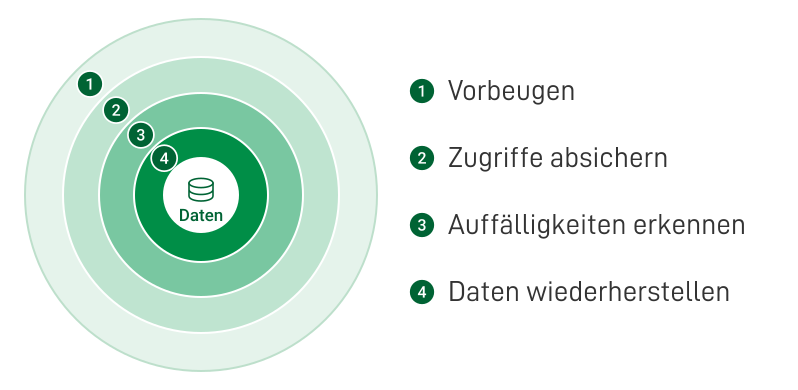
Gibt jemand sein Passwort auf einer gefälschten Anmeldeseite ein, kann eine aktivierte Mehrfaktor-Authentisierung den Zugriff trotzdem verhindern. Wird das Konto dennoch übernommen, helfen begrenzte Berechtigungen, den Schaden einzugrenzen.
Digilan stimmt diese Schutzschichten auf Ihren Betrieb ab. Firewalls begrenzen den Zugriff auf das Netzwerk. Mit Sicherheitsupdates schliessen wir bekannte Lücken auf den vereinbarten Systemen. Beim Absichern von Zugängen unterstützen wir Sie etwa mit Mehrfaktor-Authentisierung und passenden Berechtigungen. Ein Security-Awareness-Training hilft Mitarbeitenden, Phishing zu erkennen. Ergänzendes Monitoring kann Auffälligkeiten zwischen den Wartungsterminen melden. Separate Backup-Lösungen unterstützen die Wiederherstellung.
Geprüfte Backups
Entscheidend ist, ob sich Ihre wichtigen Daten tatsächlich wiederherstellen lassen. Testen Sie das regelmässig und bewahren Sie Sicherungen so auf, dass ein Angriff auf die produktiven Systeme nicht sämtliche Kopien erfasst. Das NCSC-Merkblatt für KMU empfiehlt Wiederherstellungsübungen und offline aufbewahrte Sicherungskopien.7
Sichere Zugänge
Verwenden Sie für jeden Dienst ein eigenes Passwort und aktivieren Sie, wo möglich, die Mehrfaktor-Authentisierung: einen zusätzlichen Nachweis bei der Anmeldung. Prüfen Sie ausserdem, wer welche Daten benötigt und welche Konten nicht mehr gebraucht werden. Auch bei Microsoft 365 bleiben Zugriffe und Sicherheitseinstellungen Aufgaben, die klar geregelt sein müssen.8
Vorbereitete Mitarbeitende und klare Abläufe
Schulungen helfen beim Erkennen verdächtiger Nachrichten und betrügerischer Anfragen. Legen Sie fest, wer bei einem Verdacht informiert wird und wie Sie Ihren IT-Partner erreichen. Ein Notfallplan sollte auch verfügbar sein, wenn E-Mail und Dateiablage ausfallen.9
So unterstützt Sie der Digilan Wartungsvertrag
Mit unserem modularen Wartungsvertrag planen Sie die Pflege Ihrer IT verbindlich ein. Server und Firewalls warten wir monatlich oder quartalsweise. Das Endpoint Management für Windows-PCs und Notebooks erfolgt monatlich.
- Server und Speicher: Zustand, Systemmeldungen und Auslastung prüfen sowie vereinbarte Aktualisierungen durchführen.
- Firewall: Gerätezustand und grundlegende Sicherheitseinstellungen prüfen sowie vereinbarte Firmware- und Sicherheitsupdates durchführen.
- PCs und Notebooks: Windows-Sicherheitsupdates und Updates gemäss vereinbartem Softwarekatalog verteilen sowie ausstehende und fehlgeschlagene Updates überwachen.
Die vereinbarten Arbeiten finden auch statt, wenn gerade keine Störung gemeldet wird. Datensicherung, Monitoring und der Schutz Ihrer Microsoft-365-Umgebung lassen sich ergänzend vereinbaren. Dringende Sofortmassnahmen, Notfalleinsätze, garantierte Reaktionszeiten und grössere Versionswechsel erfordern eine separate Vereinbarung.
Bringen Sie Ihre Vorsorge auf Kurs
Drei Fragen helfen beim Einstieg:
- Welche Abläufe würden ohne Ihre IT stillstehen?
- Welche Daten könnten Sie bei einem Verlust nicht neu erstellen?
- Welche Wartungsaufgaben und Schutzmassnahmen sind bereits verbindlich vereinbart?
Gemeinsam klären wir, welche Wartung und ergänzenden Schutzmassnahmen zu Ihrem Betrieb passen. Sie erhalten eine individuelle Offerte.

Quellen
- SRF / Agenturen: Hackerangriff auf Binance – Krypto ist mit Risiko verbunden. 30. Oktober 2026. ↩︎
- SRF / sda: Ricardo meldet Datenleck bei 890’000 Konten. 9. Oktober 2026. ↩︎
- Schweizerischer Bundesrat: Cyberangriff auf Softwarelieferant von Publica – Datenabfluss bestätigt. Medienmitteilung vom 8. Oktober 2026. ↩︎
- SRF, 5. November 2026 – Berner Metzgerei Opfer von Hackerangriff – auch Volg betroffen ↩︎
- Bundesamt für Cybersicherheit BACS: Erste Schritte für Unternehmen und Behörden. Hinweise zu automatisierten Angriffen, Sicherheitsupdates, sicheren Zugängen und Cloud-Verantwortung. ↩︎
- Bundesamt für Cybersicherheit BACS: Einschätzung zu KI-Systemen beim Schwachstellenmanagement. Empfehlungen zu Systeminventar und zeitnahen Sicherheitsupdates. ↩︎
- Nationales Zentrum für Cybersicherheit NCSC: Merkblatt Informationssicherheit für KMUs. 21. Dezember 2020. Empfehlungen zu Datensicherung, Wiederherstellungsübungen und organisatorischer Vorbereitung. ↩︎
- Bundesamt für Cybersicherheit BACS: Erste Schritte für Unternehmen und Behörden. Hinweise zu automatisierten Angriffen, Sicherheitsupdates, sicheren Zugängen und Cloud-Verantwortung. ↩︎
- Nationales Zentrum für Cybersicherheit NCSC: Merkblatt Informationssicherheit für KMUs. 21. Dezember 2020. Empfehlungen zu Datensicherung, Wiederherstellungsübungen und organisatorischer Vorbereitung. ↩︎